Partage de fichiers sécurisé : ce que les équipes doivent exiger
Publié le · Mis à jour le
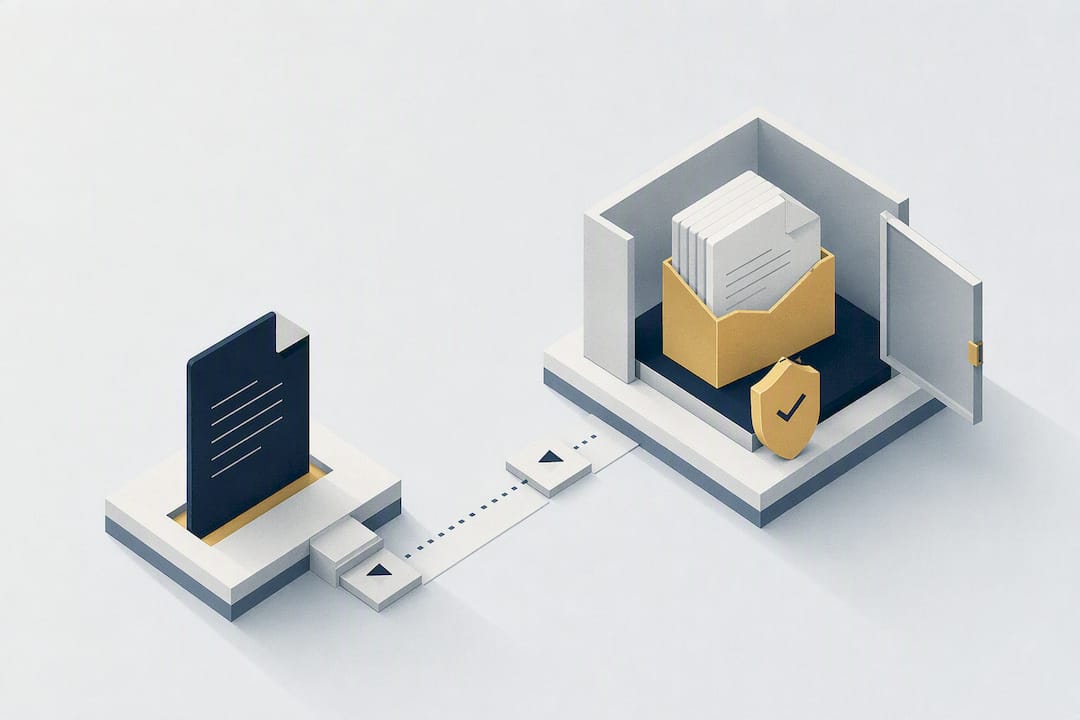
Pour des équipes professionnelles, la bonne approche reste une solution cloud d’entreprise combinant chiffrement fort, permissions granulaires et journalisation complète des accès. La souveraineté des données et la traçabilité des échanges font désormais la différence entre un simple outil de transfert et une véritable plateforme de gouvernance documentaire. Une option comme Cloud OS illustre bien ce que peut offrir une infrastructure locale pensée pour les PME.
En bref:
- La sécurité optimale repose sur une plateforme de partage combinant chiffrement fort, contrôles d’accès granulaires et journalisation détaillée, adaptée aux besoins des PME.
- Le chiffrement de bout en bout offre une confidentialité maximale mais présente des limites en gestion des clés et en récupération en cas de perte, ce qui complexifie le partage externe.
- Pour sécuriser un partage, il faut classer, nettoyer, paramétrer une protection forte, surveiller les accès et révoquer rapidement en cas de besoin, en utilisant des liens avec expiration et authentification.
- La conformité implique de maîtriser la localisation des serveurs, la gestion des journaux, le respect des SLA et la responsabilité interne, notamment par une politique d’accès minimal.
- La souveraineté des données locale permet une maîtrise totale de l’hébergement, évitant les risques juridiques et assurant une gestion adaptée à la confidentialité des fichiers sensibles.
Table des matières
- Quelles fonctionnalités exiger d’une plateforme de partage sécurisée ?
- Chiffrement en transit, au repos, de bout en bout : quelles différences ?
- Comment sécuriser un partage de fichiers de bout en bout ?
- Quelles obligations de conformité pour une gouvernance des fichiers solide ?
- Pourquoi la souveraineté des données change la donne pour les PME
- Cloud OS pour un partage de fichiers maîtrisé de bout en bout
- Sources
- Questions fréquentes
Quelles fonctionnalités exiger d’une plateforme de partage sécurisée ?
Un service de partage sécurisé digne de ce nom se juge d’abord à la finesse de ses contrôles d’accès, pas à la taille de son espace de stockage. Une plateforme de partage sécurisée sérieuse doit vous laisser définir qui voit quoi, pendant combien de temps, et sous quelles conditions.
Voici les fonctions à vérifier avant de choisir votre outil :
- Permissions granulaires : accès par rôle, par groupe, ou limité à une plage horaire précise.
- Liens protégés : mot de passe obligatoire, date d’expiration automatique, restriction à des adresses e-mail nommées.
- Contrôle des téléchargements : blocage de l’enregistrement local, filigrane visible sur les documents sensibles, prévisualisation dans le navigateur sans téléchargement possible.
- Journalisation détaillée : historique des consultations, alertes en cas d’accès inhabituel, rapports exportables pour un audit.
- Versioning et protection anti-ransomware : conservation des versions antérieures, snapshots réguliers, et gestion adaptée des fichiers volumineux qui dépassent les limites classiques de transfert.
Conseil de pro : Ne vous fiez jamais à un lien de partage « permanent ». Configurez systématiquement une expiration, même longue, pour éviter qu’un lien oublié depuis six mois ne devienne une porte d’entrée pour n’importe qui.
Chiffrement en transit, au repos, de bout en bout : quelles différences ?
Trois notions reviennent sans cesse et se confondent souvent. Le chiffrement en transit, via le protocole TLS, protège les données pendant leur trajet entre votre appareil et le serveur. Le chiffrement au repos, généralement en AES-256, protège les fichiers stockés sur les disques du fournisseur. Le chiffrement de bout en bout (E2EE) va plus loin : les clés restent côté client, ce qui signifie que même l’hébergeur ne peut pas lire vos fichiers.
Proton met en avant l’E2EE comme référence pour le partage de documents sensibles, avec mots de passe et dates d’expiration configurables sur chaque lien. Mais cette solidité a un coût opérationnel réel.
- Si un employé perd sa clé, la récupération du fichier devient souvent impossible sans procédure de secours prévue à l’avance.
- La gestion des clés complique le partage à grande échelle avec des partenaires externes.
- Les demandes administratives ou judiciaires d’accès aux données deviennent plus difficiles à traiter côté fournisseur, ce qui a des implications pour votre conformité.
Une architecture solide sépare les clés de chiffrement de l’infrastructure de stockage et prévoit une réplication externe des sauvegardes. C’est précisément ce que recommandent les bonnes pratiques de stockage cloud professionnel, qui insistent sur la redondance et les snapshots externalisés pour garantir la continuité en cas d’incident.
Comment sécuriser un partage de fichiers de bout en bout ?
Un partage de documents en toute sécurité suit toujours la même logique : préparer, partager, contrôler, révoquer. Sauter une étape, c’est ouvrir une brèche.
- Classifiez et nettoyez le fichier. Retirez les métadonnées sensibles (auteur, historique de révisions, coordonnées GPS d’une image) et appliquez une classification de confidentialité claire avant tout envoi.
- Choisissez le bon canal. Une invitation nominative avec authentification convient aux échanges récurrents avec un partenaire connu ; un lien sécurisé à usage unique convient mieux à un envoi ponctuel.
- Paramétrez les protections avant l’envoi. Mot de passe distinct du message d’accompagnement, date d’expiration courte, authentification à deux facteurs pour le destinataire si l’outil le permet.
- Surveillez et révoquez au besoin. Consultez les journaux d’accès régulièrement et coupez l’accès dès que le besoin professionnel disparaît, sans attendre l’expiration automatique.
- Prévoyez une revue périodique. Supprimez ou archivez les partages actifs de plus de trois mois lors d’un audit trimestriel.
Conseil de pro : Créez un modèle de nommage pour vos liens partagés (client, date, projet). Un audit devient trois fois plus rapide quand vous n’avez pas à ouvrir chaque lien pour savoir à quoi il correspond.
Des outils comme LockTransfer illustrent ce niveau de traçabilité avec un chiffrement AES-256 et une intégration directe aux suites bureautiques, un signe que la certification et l’audit deviennent des standards attendus, pas des options premium.
Quelles obligations de conformité pour une gouvernance des fichiers solide ?
La conformité ne se limite pas à cocher une case RGPD. Elle demande des engagements contractuels précis et des politiques internes appliquées, pas seulement rédigées.
Avant de signer avec un fournisseur, exigez des réponses claires sur ces points :
- La localisation exacte des serveurs et les éventuels sous-traitants impliqués dans le traitement des données.
- La durée de conservation des journaux d’accès et leur disponibilité en cas d’audit.
- Les engagements de niveau de service (SLA) sur la disponibilité et les délais de restauration.
- La fréquence des tests de restauration réels, pas seulement des sauvegardes théoriques.
En interne, formalisez qui porte la responsabilité de la sécurité documentaire, qu’il s’agisse d’un DPO dédié ou du responsable informatique. Une politique d’accès minimal, où chaque personne ne voit que ce dont elle a besoin, réduit mécaniquement la surface de risque en cas de compromission d’un compte.
Pourquoi la souveraineté des données change la donne pour les PME
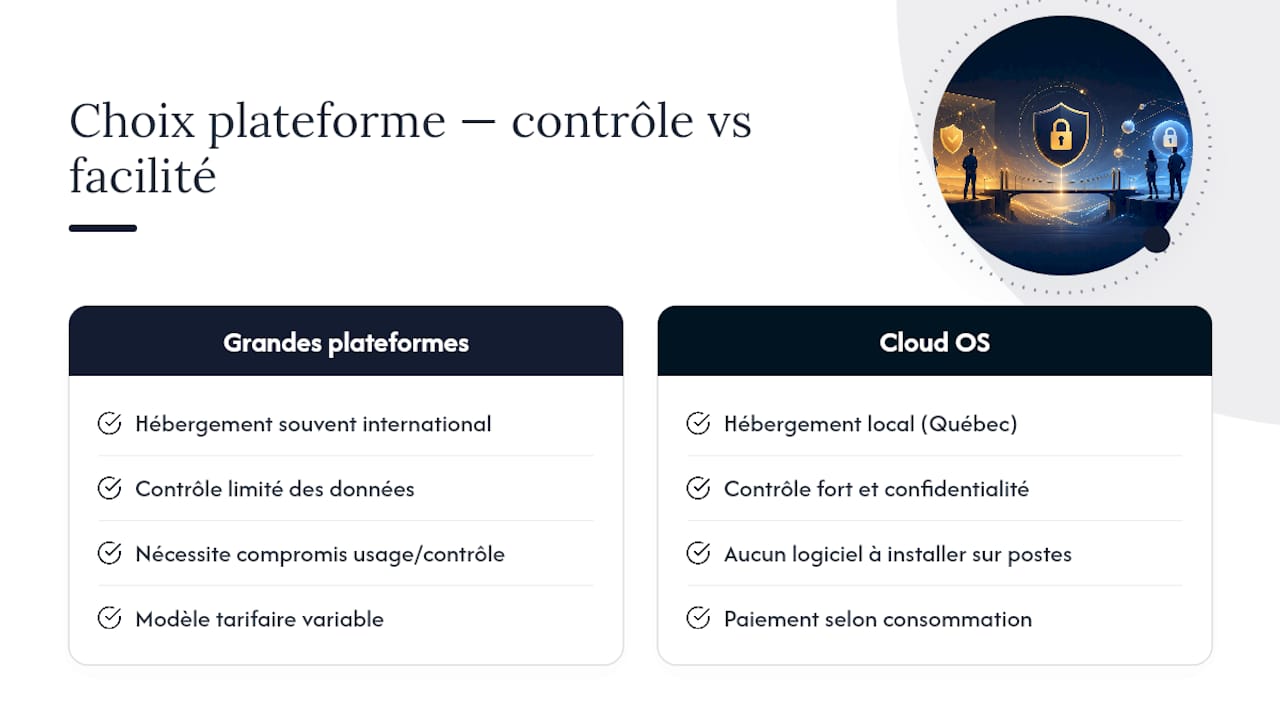
Les grandes plateformes internationales, dont Microsoft documente les capacités de collaboration, offrent des fonctions solides mais laissent peu de prise sur la localisation réelle des données. Pour une PME, cette question dépasse le débat technique : elle touche à l’exposition juridique face à des juridictions étrangères.
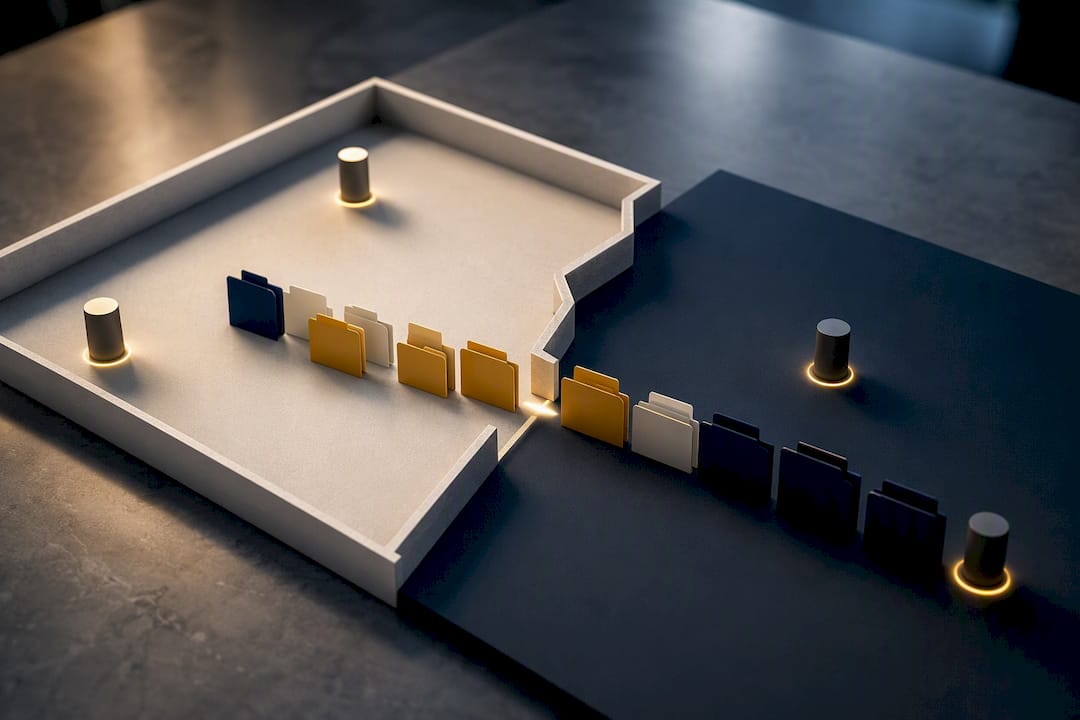
Une infrastructure hébergée localement, comme celle proposée par Cloud OS pour les PME québécoises, change la donne sur deux points concrets. D’abord, l’accès aux outils bureautiques, vidéo ou SIG se fait sans installation, ce qui simplifie le déploiement pour une équipe qui n’a pas de service informatique dédié. Ensuite, la tarification à l’usage évite de payer pour une capacité de stockage dormante, un problème fréquent avec les abonnements forfaitaires classiques.
Une entreprise qui traite des plans d’ingénierie ou des dossiers clients sensibles n’a pas seulement besoin d’un chiffrement solide. Elle a besoin de savoir où ses fichiers vivent physiquement, et qui peut légalement y accéder.
— Maxime
Cloud OS pour un partage de fichiers maîtrisé de bout en bout
Les grandes plateformes internationales imposent souvent un compromis entre facilité d’usage et contrôle réel sur vos données. Cloud OS prend l’angle inverse pour les PME québécoises : l’infrastructure reste hébergée localement, avec des mesures de sécurité et d’hébergement pensées pour la confidentialité des fichiers partagés, sans jamais vous demander d’installer quoi que ce soit sur vos postes.
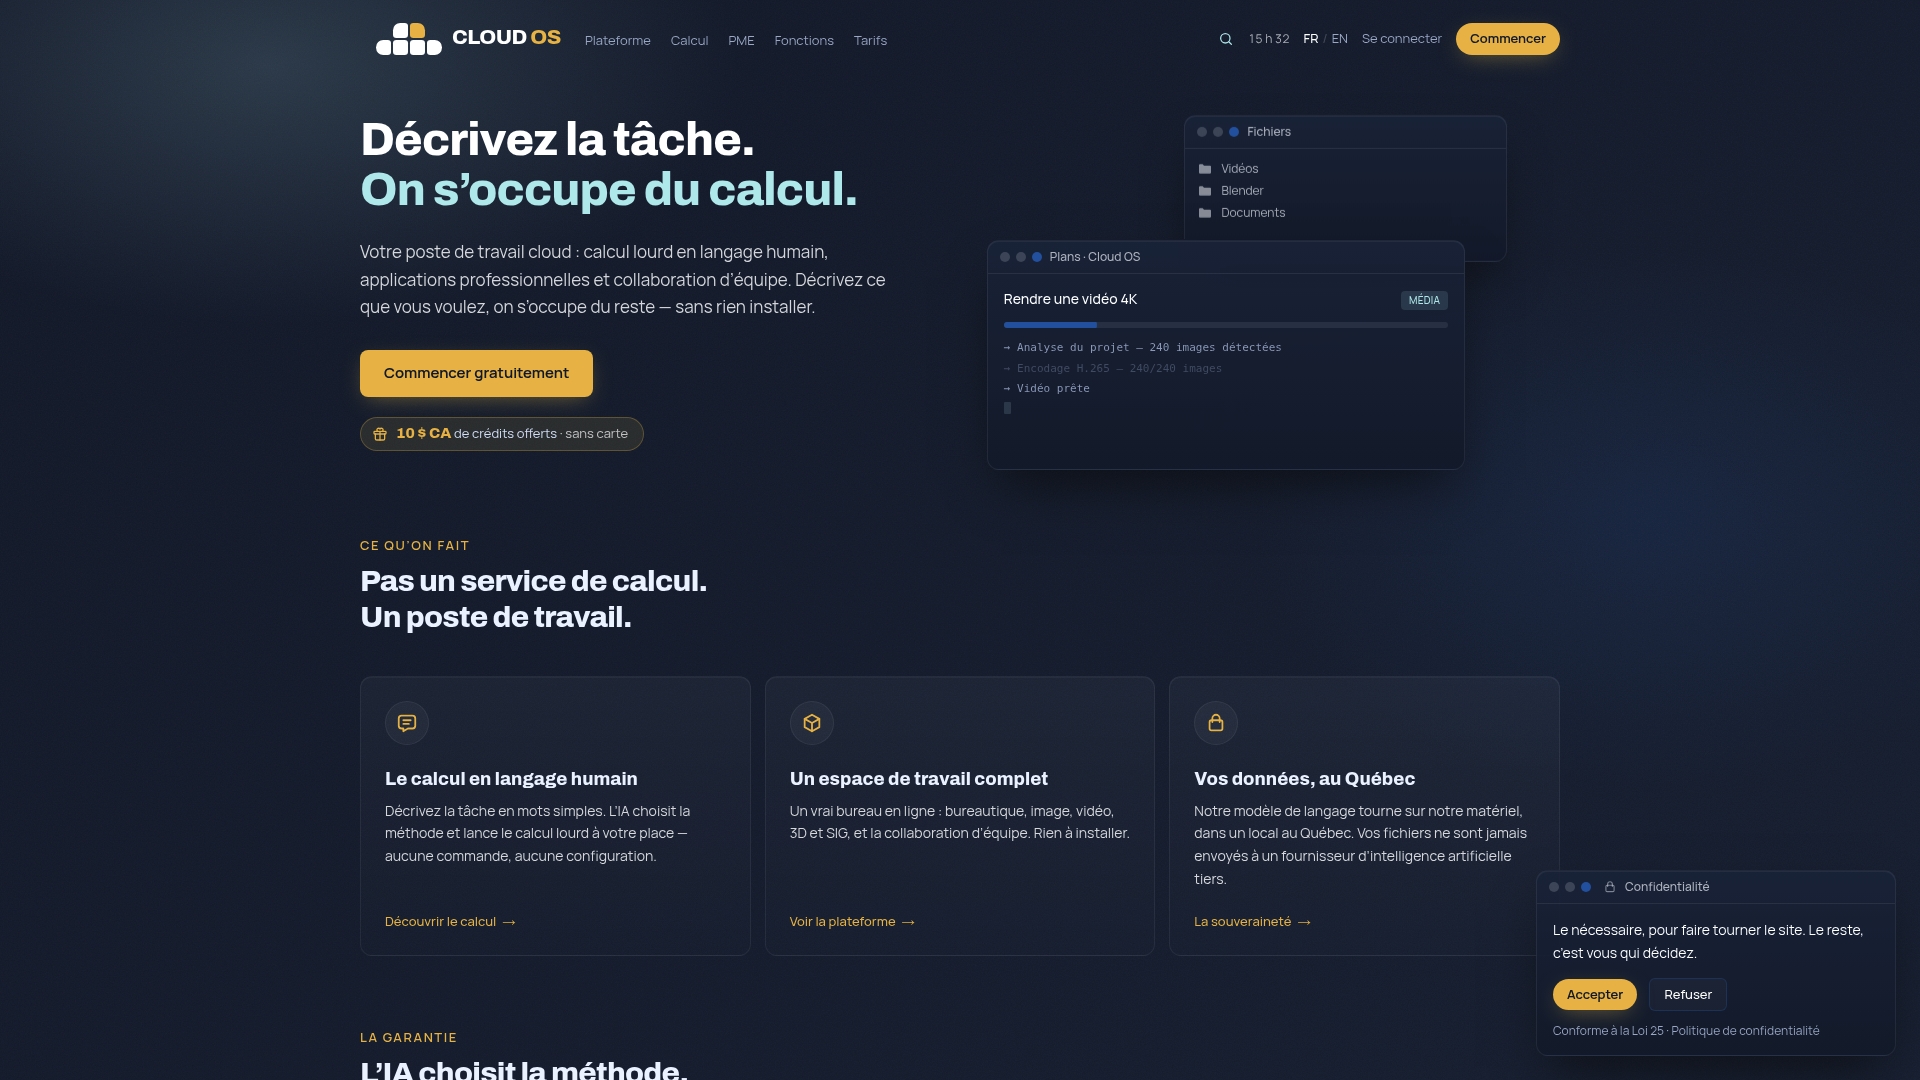
Concrètement, une équipe peut centraliser bureautique, traitement de documents et outils collaboratifs dans un seul environnement, puis ne payer que ce qu’elle consomme. Des formules d’abonnement mensuel sont proposées pour tester l’environnement ou pour une utilisation plus avancée, adaptées en fonction du volume d’échanges d’une équipe.
Si votre priorité est la souveraineté des données combinée à un service managé sans complexité technique, direction la page tarifs pour comparer les formules et démarrer avec le plan qui correspond à votre volume d’échanges.
Sources
Pour approfondir la mise en œuvre, consultez les conditions d’utilisation Cloud OS sur la gestion contractuelle des services, ainsi que les recommandations sur la redondance et les snapshots externalisés pour bâtir un plan de reprise fiable.
- Stockage en ligne Cloud | Collaboration sécurisée ACLG - ACLG
Questions fréquentes
Quelle est la plateforme de partage de documents la plus sécurisée ?
Il n’existe pas une seule réponse universelle : la meilleure plateforme dépend de vos exigences de souveraineté et de contrôle. Cherchez un service combinant chiffrement fort, permissions granulaires et journalisation complète, comme le propose Cloud OS pour les PME avec une infrastructure hébergée localement.
Comment puis-je envoyer un fichier protégé de manière sécurisée ?
Nettoyez le fichier de ses métadonnées sensibles, puis partagez-le via un lien protégé par mot de passe avec une date d’expiration courte plutôt que par pièce jointe classique. Activez l’authentification à deux facteurs pour le destinataire si votre outil le permet, et vérifiez les journaux d’accès après l’envoi.
Quel est le meilleur logiciel de transfert de fichiers sécurisé ?
Le bon choix dépend surtout de vos besoins de traçabilité et de conformité, plus que d’une fonctionnalité isolée. Un outil combinant chiffrement AES-256 et intégration bureautique convient aux transferts d’entreprise réguliers, tandis qu’une solution avec chiffrement de bout en bout comme Proton répond mieux aux échanges ponctuels très sensibles.
Quelle est la meilleure alternative à WeTransfer pour une équipe professionnelle ?
Pour un usage professionnel, préférez un service avec contrôles d’accès et audit plutôt qu’un simple outil de transfert grand public. Cloud OS, par exemple, permet de centraliser le partage de documents avec une tarification à l’usage dès 10 USD par mois via le plan Découverte, sans installation locale requise.
Le chiffrement de bout en bout est-il toujours nécessaire ?
Non, le chiffrement de bout en bout apporte un niveau de confidentialité maximal mais complique la récupération en cas de perte de clé. Pour la majorité des échanges internes d’équipe, un chiffrement robuste en transit et au repos, combiné à des contrôles d’accès stricts, suffit largement.